Los escándalos contables, los fraudes internos y, más recientemente, el uso de inteligencia artificial generativa en procesos críticos tienen algo en común: casi siempre revelan un control interno débil. Los cinco componentes del control interno definidos por el marco COSO son la referencia mundial para evitarlo. Este artículo explica qué es el control interno, cuáles son sus cinco elementos, qué aporta cada uno y cómo se relacionan con los objetivos de la empresa.
¿Qué es el control interno?
El control interno es un proceso efectuado por el consejo de administración, la dirección y el resto del personal de una entidad, diseñado para proporcionar un grado de seguridad razonable sobre el logro de objetivos en tres categorías:
- Operaciones: eficacia y eficiencia de las actividades.
- Información: fiabilidad de la información financiera y no financiera.
- Cumplimiento: observancia de las leyes y normas aplicables.
Esta definición proviene del marco integrado de control interno de COSO (Committee of Sponsoring Organizations of the Treadway Commission), emitido originalmente en 1992 y actualizado en 2013. Tiene tres ideas clave:
- Es un proceso, no un evento. Los controles no son decretos aislados de la dirección, sino un conjunto de acciones integradas en la operación diaria. Por eso el control interno va mucho más allá de los controles financieros tradicionales: abarca procedimientos, sistemas, equipos y personas.
- Lo realizan personas. Ninguna organización puede prever todos los riesgos. Quienes trabajan en ella deben ser conscientes de la necesidad de identificarlos y responder a ellos.
- Da seguridad razonable, no absoluta. Un buen sistema reduce la probabilidad de errores y fraudes, pero no puede eliminarla por completo: los errores humanos, la colusión o las decisiones equivocadas de la dirección siguen siendo posibles.
Bien diseñado, el control interno no es un freno, sino un habilitador: permite delegar con confianza, evita gastos innecesarios y ayuda a responder con rapidez ante cambios del entorno. Es más efectivo cuando los controles están incorporados en los procesos, en lugar de añadirse como una capa externa de revisión.
¿Cuáles son los cinco componentes del control interno?
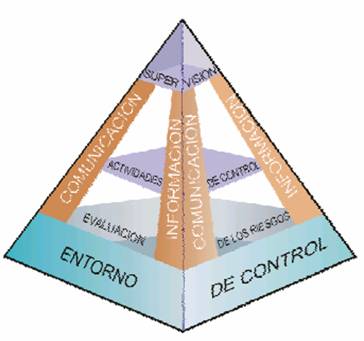
El marco COSO identifica cinco componentes relacionados entre sí:
| Componente | Pregunta que responde | Ejemplos |
|---|---|---|
| Entorno de control | ¿Qué tono marca la dirección? | Código de ética, estructura organizacional, políticas de personal |
| Evaluación de riesgos | ¿Qué puede impedir que logremos los objetivos? | Mapa de riesgos, análisis de probabilidad e impacto |
| Actividades de control | ¿Qué hacemos para reducir esos riesgos? | Autorizaciones, conciliaciones, segregación de funciones |
| Información y comunicación | ¿Llega la información correcta a quien la necesita? | Reportes de gestión, canales de denuncia |
| Supervisión (monitoreo) | ¿Sigue funcionando el sistema? | Auditoría interna, revisiones periódicas, indicadores |
La actualización de 2013 añadió una pieza importante: 17 principios distribuidos entre los cinco componentes, que precisan qué debe estar presente para que cada uno funcione. Según explicó entonces el Journal of Accountancy, esos principios no introducen requisitos nuevos, sino que destacan lo esencial de la guía de 1992, y los auditores los usan como referencia para evaluar la eficacia del control interno. COSO consideró sustituido el marco de 1992 a partir del 15 de diciembre de 2014.
1. Entorno de control
El entorno de control marca la pauta de la organización e influye en la conciencia de control de su personal. Es la base de los demás componentes porque aporta disciplina y estructura. Incluye:
- La integridad y los valores éticos de la dirección y del personal.
- La filosofía y el estilo de gestión de la alta dirección.
- La estructura organizacional y la asignación de autoridad y responsabilidades.
- Las políticas de selección, desarrollo y evaluación de las personas.
- La supervisión que ejerce el consejo de administración o el directorio.
El núcleo de cualquier negocio es su gente: sus valores, su integridad y su profesionalidad. Si la dirección tolera atajos, ningún manual de procedimientos compensará ese mensaje. Por eso el entorno de control está estrechamente ligado a la cultura y los valores de la organización.
2. Evaluación de riesgos
Toda organización, sin importar su tamaño, enfrenta riesgos externos e internos. La evaluación de riesgos consiste en identificarlos y analizarlos en función de los objetivos, para decidir cómo gestionarlos. Requiere, como condición previa, que existan objetivos claros y coherentes en los distintos niveles de la empresa.
Tres características la definen:
Lee también: Cuentas por cobrar: mida el ciclo de conversión de efectivo
- Es continua. Las condiciones económicas, regulatorias y tecnológicas cambian, así que la evaluación debe repetirse, no hacerse una sola vez.
- Mira hacia el futuro. Busca anticipar riesgos nuevos, incluidos los que trae el propio cambio (una adquisición, un sistema nuevo, la entrada a otro país).
- Cuantifica. Estima la probabilidad de que ocurra cada riesgo y su posible impacto, para priorizar.
Asumir riesgos prudentes es necesario para crecer. El objetivo no es eliminarlos, sino conocerlos y decidir conscientemente cuáles aceptar, reducir, transferir o evitar.
3. Actividades de control
Son las políticas y procedimientos que aseguran que se cumplan las instrucciones de la dirección y que se tomen las medidas necesarias para controlar los riesgos. Existen en toda la organización, en todos los niveles y funciones. Las más comunes son:
- Aprobaciones y autorizaciones.
- Verificaciones y conciliaciones (por ejemplo, bancarias o de inventarios).
- Revisiones del desempeño operativo.
- Protección física y digital de los activos.
- Segregación de funciones: quien autoriza un pago no debe ser quien lo registra ni quien lo ejecuta.
Pueden clasificarse en preventivas, de detección y correctivas, o en manuales y automatizadas. Cualquiera sea la clasificación, deben ser proporcionales a los riesgos. El exceso de controles también es un problema: un proceso que exige cinco firmas puede ser menos eficaz que uno con dos firmas de personas que realmente revisan lo que aprueban. Más controles no garantizan un mejor sistema.
4. Información y comunicación
La información pertinente debe identificarse, recopilarse y comunicarse en la forma y el plazo que permitan a cada persona cumplir sus responsabilidades. Esto incluye información operativa, financiera y de cumplimiento, tanto interna como externa.
La comunicación debe fluir en todas las direcciones:
- De arriba hacia abajo: el mensaje de la dirección de que el control se toma en serio, y la explicación de qué papel cumple cada persona.
- De abajo hacia arriba: los empleados de primera línea suelen ser los primeros en detectar problemas. Necesitan canales para reportarlos y la certeza de que no sufrirán represalias por hacerlo.
- Hacia fuera: con clientes, proveedores, reguladores y accionistas, que a menudo aportan información valiosa sobre el funcionamiento del sistema.
Un riesgo frecuente es el exceso de datos: informes voluminosos que nadie usa. La información solo es útil si se presenta de manera que permita decidir. Fomentar una comunicación abierta y efectiva depende más del clima y del tono de la dirección que de cualquier manual.
5. Supervisión o monitoreo
Los sistemas de control interno necesitan supervisarse para comprobar que siguen funcionando con el tiempo. Los controles que fueron adecuados ayer pueden dejar de serlo cuando cambian el negocio, la tecnología o la regulación. La supervisión se realiza de dos maneras:
- Continua: incorporada en las operaciones, como las revisiones de gestión, comparaciones y conciliaciones de rutina.
- Evaluaciones independientes: a cargo de la auditoría interna, de la dirección o de terceros, con un alcance y una frecuencia que dependen de los riesgos.
Las deficiencias detectadas deben comunicarse a los niveles superiores, y las significativas, a la alta dirección y al consejo de administración.
¿Cómo se relacionan los componentes con los objetivos?
Hay un proverbio útil para entender esta relación: “Si no sabes a dónde vas, ningún camino te llevará”. Los objetivos organizacionales indican a dónde ir; los cinco componentes del control interno son el camino para llegar.
Por eso el primer requisito para implantar un sistema de control interno es que la empresa tenga objetivos escritos, medibles y con plazo. Sin ellos no hay riesgos que evaluar (¿riesgos de no lograr qué?) ni forma de saber si los controles funcionan.
Existe una relación directa entre las tres categorías de objetivos (operaciones, información y cumplimiento) y los cinco componentes: todos los componentes son relevantes para cada categoría. Para concluir que el control interno sobre la información financiera es eficaz, por ejemplo, los cinco deben estar presentes y funcionar adecuadamente. Eso no significa que deban operar de forma idéntica en todas las empresas: una pyme de Guadalajara y un banco de Madrid aplicarán los mismos componentes con niveles de formalidad muy distintos, y un control fuerte en un componente puede compensar parcialmente otro más débil.
En síntesis, los cinco componentes:
- Forman un sistema integrado que responde con dinamismo a los cambios del entorno.
- Están entrelazados con las operaciones, no son una capa aparte.
- Dependen del estilo de dirección y, a su vez, lo influyen.
- Sirven como criterio para evaluar si el control interno es eficaz.
- Superan el enfoque tradicional, limitado al área financiera.
El control interno hoy: sostenibilidad e inteligencia artificial
El marco COSO sigue ampliándose a nuevos riesgos. En 2023 la organización publicó una guía complementaria para aplicar el marco a la información de sostenibilidad, y su biblioteca incluye documentos sobre la automatización robótica de procesos (2024) y sobre el control interno de la inteligencia artificial generativa (2026). La lógica es siempre la misma: los cinco componentes y sus principios se aplican a cualquier proceso, incluidos los que hoy ejecutan sistemas automatizados. Para una empresa que empieza a usar IA en la facturación, la atención al cliente o el análisis financiero, eso implica preguntarse quién revisa los resultados, qué riesgos nuevos aparecen y cómo se documentan las decisiones. Es un tema que conecta con la gestión de riesgos más allá del simple reporte.
Preguntas frecuentes
¿Cuáles son los elementos del control interno?
Los elementos del control interno son sus cinco componentes según el marco COSO: entorno de control, evaluación de riesgos, actividades de control, información y comunicación, y supervisión o monitoreo. Los términos “elementos” y “componentes” se usan como sinónimos.
¿Cuál es la estructura del control interno?
La estructura del control interno se organiza en tres niveles: los objetivos (operaciones, información y cumplimiento), los cinco componentes que permiten alcanzarlos y los niveles de la organización donde se aplican (entidad, divisiones, unidades operativas y funciones). El marco COSO de 2013 añade 17 principios que detallan qué debe cumplir cada componente.
¿Qué es el informe COSO?
Es el marco de referencia sobre control interno elaborado por el Committee of Sponsoring Organizations of the Treadway Commission, una iniciativa conjunta de organizaciones profesionales de Estados Unidos. Se publicó en 1992 y su versión vigente es la de 2013. Es la referencia más usada en el mundo para diseñar y evaluar sistemas de control interno.
¿Cuál es el componente más importante del control interno?
Los cinco son necesarios, pero el entorno de control es la base de los demás: si la dirección no actúa con integridad y no toma en serio el control, los otros componentes pierden eficacia.
¿Qué diferencia hay entre control interno y auditoría interna?
El control interno es el sistema completo de políticas, procesos y personas que protege a la organización. La auditoría interna es una función que evalúa de forma independiente si ese sistema funciona; forma parte del componente de supervisión.
Conclusión
Los cinco componentes del control interno no son un requisito burocrático, sino una forma ordenada de asegurar que la empresa llegue a donde se propone. Empiece por revisar si sus objetivos están escritos y son medibles, identifique los riesgos principales que podrían impedirlos y verifique que cada uno tenga al menos un control y un responsable. Después, asegúrese de que la información fluya y de que alguien revise periódicamente que todo siga funcionando. Para profundizar en estos temas, la sección de contabilidad de deGerencia reúne más artículos sobre control y auditoría.
¿Tiene experiencia en gerencia y algo útil que contar? Escriba para deGerencia →